Délibération n° 2018-318 du 20 septembre 2018 portant adoption des critères du référentiel de certification des compétences du délégué à la protection des données (DPO)
JO du 11 octobre 2018
La Commission nationale de l’informatique et des libertés (CNIL) est compétente pour élaborer ou approuver les critères d’un référentiel de certification des compétences de personnes.
Dans ce contexte, cette délibération définit les critères du référentiel en vue de la certification, par des organismes agréés par la CNIL, des compétences du délégué à la protection des données (DPO) qui a été institué par le règlement n°2016/679 du 27 avril 2016 sur la protection des données personnelles (règlement RGPD).
Plus précisément, elle définit les exigences auxquelles le candidat à la certification doit satisfaire concernant :
* les conditions préalables à remplir (catégorie 1) ;
* les compétences et savoir-faire (catégorie 2).
Actualités

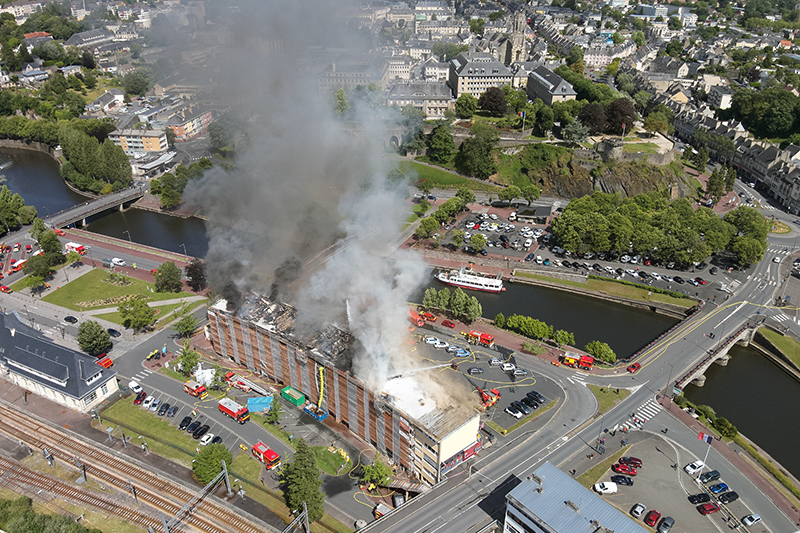
9 juin 2026, Saint-Lô (Manche). Une vingtaine d’ouvriers travaillent à la réfection de l’hôtel Mercure, dressé face à la gare.…
-
Les rondes de surveillance de demain sur les sites industriels pourraient s’opérer en binôme : avec des robots de…
-
Un salarié, victime d’un accident vasculaire cérébral (AVC) sur son lieu de travail, a cherché à en faire porter la…
-
Président du Groupement professionnel des métiers de la sécurité électronique (GPMSE), Patrick Lanzafame a répondu à nos questions. L’occasion…
-
Le 28 septembre 1921, le célèbre grand magasin du Printemps, boulevard Haussmann à Paris, est la proie des flammes, quarante…
-
Euralarm a publié un nouveau document intitulé « Guideline on Disposal of Fire-Fighting Foam Media (UK & Europe) ».…

Inscrivez-vous
à notre
newsletter
Recevez toutes les actualités et informations sûreté, incendie et sécurité.
Rejoignez notre
chaîne WhatsApp
À lire également