8 conseils pour créer un mot de passe robuste et sécurisé
Après les « 7 astuces pour lutter contre les usurpations d’identité en ligne », Benoît Grunemwald – expert cybersécurité chez Eset France – nous donne « 8 conseils pour créer un mot de passe robuste et sécurisé… Ou comment sensibiliser vos employés à choisir les bons mots de passe ».

1 Votre mot de passe doit être unique !
Cela s’applique à l’ensemble de vos comptes, afin d’éviter de tous les compromettre si votre mot de passe venait à fuiter. Ce dernier ne devrait d’ailleurs jamais être écrit sur un post-it ou sur un fichier non chiffré ni sauvegardé sur l’un des appareils de l’entreprise.
2 Plus votre mot de passe est long, mieux c’est !
Le National Institute for Standards and Technology (NIST) des États-Unis recommande d’utiliser au moins 8 caractères… Le minimum pour un niveau raisonnable de protection contre les attaques par force brute.
3 Encouragez l’utilisation de phrases en guise de mot de passe
Une phrase avec 30 caractères ou plus est bien plus sécurisée qu’un mot de 8 caractères créé à l’aide de signes de substitution. Les phrases sont au final un meilleur moyen de mémorisation. Et la longueur supplémentaire n’est, en fin de compte, pas vraiment un motif de complication pour l’utilisateur.
4 Éliminez les règles de composition trop difficiles
Demander aux utilisateurs d’inclure des caractères minuscules et majuscules, au moins 1 chiffre et 1 caractère spécial n’est pas idéal pour les encourager à créer des mots de passe robustes… Et cela a d’ailleurs l’effet inverse : ils ont plutôt tendance à créer des combinaisons trop faibles et difficiles à mémoriser.
5 Ne partagez pas vos mots de passe !
Ne montrez jamais vos mots de passe à d’autres personnes, mêmes vos collègues, vos responsables, voter famille ou au service informatique, d’autant que les cyber-escrocs sont très forts pour se faire passer pour le support informatique !
6 Évitez les combinaisons les plus utilisées
« XXXX » n’est pas un mot de passe robuste. Tout comme les caractères qui se suivent de type « 1234 » et les combinaisons faciles telles que « azerty » qui sont à oublier !
7 N’utilisez pas de mots courants du dictionnaire
Ceux-ci peuvent en effet être attaqués par force brute. Cela concerne aussi les langues étrangères et tous les termes spécialisés issus de différents domaines.
8 N’utilisez jamais d’informations personnelles
Celles-ci peuvent être devinées par les cybercriminels en fonction des informations auxquelles ils peuvent avoir accès sur les réseaux sociaux. Cela inclut les noms, dates d’anniversaire, adresses, écoles, noms des conjoints et des enfants.

Benoit Grünemwald
Expert en cybersécurité chez Eset France & Afrique francophone
Actualités

Panneaux photovoltaïques, flottes de véhicules électriques, batteries lithium-ion, hydrogène… La transition énergétique transforme en profondeur la configuration des sites…
-
Avec le regain de tensions géopolitiques, les sites militaires font l’objet de systèmes de protection renforcés. Un marché évidemment très…
-
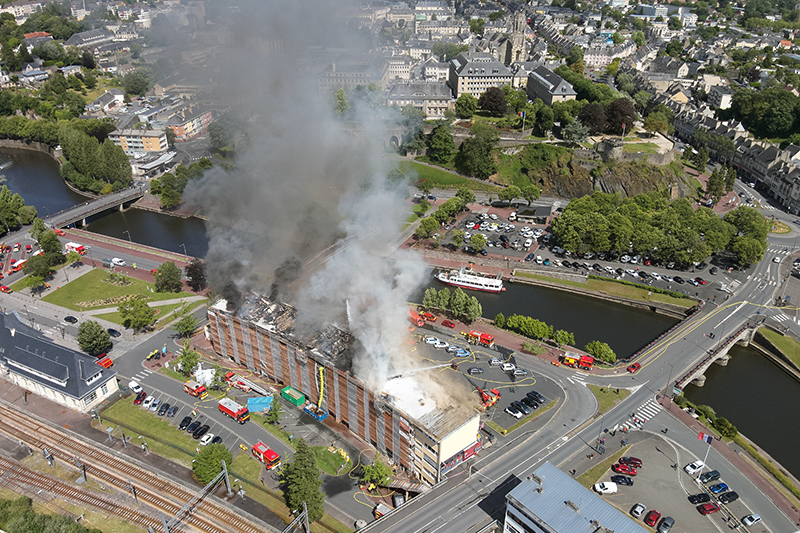
9 juin 2026, Saint-Lô (Manche). Une vingtaine d’ouvriers travaillent à la réfection de l’hôtel Mercure, dressé face à la gare.…
-
Les rondes de surveillance de demain sur les sites industriels pourraient s’opérer en binôme : avec des robots de…
-
Un salarié, victime d’un accident vasculaire cérébral (AVC) sur son lieu de travail, a cherché à en faire porter la…
-
Président du Groupement professionnel des métiers de la sécurité électronique (GPMSE), Patrick Lanzafame a répondu à nos questions. L’occasion…

Inscrivez-vous
à notre
newsletter
Recevez toutes les actualités et informations sûreté, incendie et sécurité.
Rejoignez notre
chaîne WhatsApp