Règlement d’exécution (UE) 2024/3143 de la Commission du 18 décembre 2024 établissant les circonstances, formats et procédures pour les notifications en application de l’article 61, paragraphe 5, du règlement (UE) 2019/881 du Parlement européen et du Conseil relatif à l’ENISA (Agence de l’Union européenne pour la cybersécurité) et à la certification de cybersécurité des technologies de l’information et des communications
JOUE Série L du 18 décembre 2024
En vertu du règlement 2019/881 du 17 avril 2019 (règlement sur la cybersécurité), les autorités nationales de certification de cybersécurité (ANCC) doivent notifier à la Commission européenne l’identité des organismes d’évaluation de la conformité qui ont été accrédités et, le cas échéant, autorisés à délivrer des certificats de cybersécurité européens aux niveaux d’assurance déterminés.
Elles sont également chargées de l’informer de toute modification ultérieure.
Dans ce contexte, la Commission doit publier au Journal officiel de l’Union européenne une liste des organismes d’évaluation de la conformité notifiés au titre d’un schéma européen de certification de cybersécurité un an après l’entrée en vigueur de ce schéma.
Dans ce cadre et pour assurer une approche harmonisée des notifications et faciliter le processus de notification par les ANCC, ce texte établit les circonstances, formats et procédures applicables aux notifications d’organismes d’évaluation de la conformité par les ANCC.
En particulier, les ANCC notifient à la Commission les organismes d’évaluation de la conformité qui ont satisfait aux exigences énoncées dans le règlement 2019/881 du 17 avril 2019 et, le cas échéant, aux exigences spécifiques ou supplémentaires fixées par un schéma européen de certification de cybersécurité.
Les ANCC doivent délivrer cette information à la Commission au moyen de l’outil de notification électronique mis au point et géré par la Commission. La notification comporte les renseignements indiqués en annexe.
En termes de procédure, la Commission attribue un numéro d’identification à chaque organisme d’évaluation de la conformité notifié. Elle attribue un numéro d’identification unique à un même organisme, même si celui-ci est notifié au titre de plusieurs schémas européens de certification de cybersécurité ou actes de l’Union européenne.
Enfin, le texte précise les dispositions régissant les modifications apportées aux notifications.
Ces dispositions entrent en vigueur le 8 janvier 2025.
Actualités

Les rondes de surveillance de demain sur les sites industriels pourraient s’opérer en binôme : avec des robots de…
-
Un salarié, victime d’un accident vasculaire cérébral (AVC) sur son lieu de travail, a cherché à en faire porter la…
-
Président du Groupement professionnel des métiers de la sécurité électronique (GPMSE), Patrick Lanzafame a répondu à nos questions. L’occasion…
-
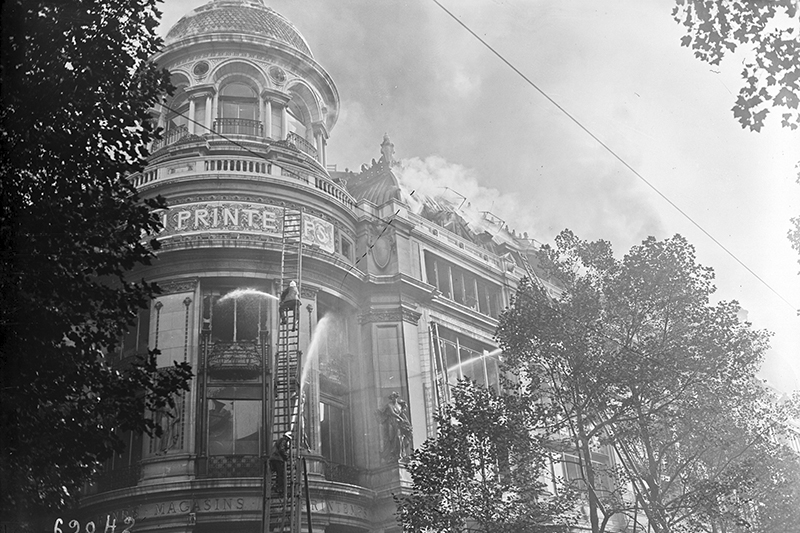
Le 28 septembre 1921, le célèbre grand magasin du Printemps, boulevard Haussmann à Paris, est la proie des flammes, quarante…
-
Euralarm a publié un nouveau document intitulé « Guideline on Disposal of Fire-Fighting Foam Media (UK & Europe) ».…

La Direction générale de la sécurité civile et de la gestion des crises (DGSCGC) a mis à jour, en août…

Inscrivez-vous
à notre
newsletter
Recevez toutes les actualités et informations sûreté, incendie et sécurité.
Rejoignez notre
chaîne WhatsApp
À lire également